La sécurité d’un site WordPress n’a jamais été aussi importante. Les tentatives d’attaques sont de plus en plus fréquentes, même contre les petites entreprises, les travailleurs autonomes ou les sites vitrine. Et puisqu’il représente votre image professionnelle en ligne, votre site doit rester fiable, rapide et accessible en tout temps.
Dans cet article, je vous présente les mesures essentielles pour protéger efficacement votre plateforme en 2025 — sans jargon inutile — afin d’améliorer la confiance de vos visiteurs et la stabilité globale de votre site.
1. Activer un certificat SSL valide
D’abord, votre site doit absolument utiliser le protocole HTTPS. Celui-ci sécurise les échanges entre vos pages et vos visiteurs. Cela permet notamment de protéger les données envoyées dans vos formulaires, que ce soit un simple message, des identifiants de connexion ou même un paiement.
De plus, Google valorise fortement les sites sécurisés. Avoir un certificat SSL actif améliore donc naturellement votre SEO et évite les alertes « site non sécurisé » qui pourraient faire fuir vos visiteurs dès les premières secondes.
2. Choisir des extensions fiables et bien maintenues
Ensuite, prenez l’habitude de sélectionner uniquement des extensions reconnues, régulièrement mises à jour et dont l’équipe de développement est active. Même si un plugin semble utile, il peut devenir un risque sérieux s’il n’est plus maintenu.
Avant de l’installer, prenez quelques secondes pour vérifier les avis, le nombre d’installations actives, la compatibilité WordPress et surtout la date de la dernière mise à jour. Ce petit réflexe vous évitera bien des surprises.
3. Mettre à jour WordPress, les thèmes et les plugins
Pour continuer, assurez-vous que votre site reste constamment à jour. Chaque mise à jour corrige des failles de sécurité, améliore la stabilité générale et renforce les performances.
En réalité, un site non mis à jour est souvent la première porte d’entrée des attaques automatisées. Et même si tout semble fonctionner correctement, il peut suffire d’un seul plugin obsolète pour exposer l’ensemble de votre site.
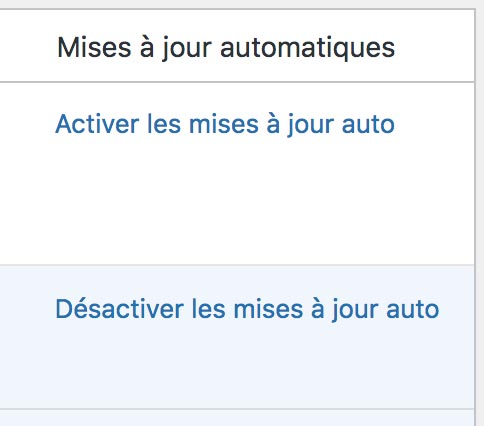
Je vous donne un exemple concret : En 2024, une faille critique dans le plugin Slider Revolution a permis à des milliers de sites d’être piratés. Le correctif existait pourtant depuis plusieurs semaines, mais beaucoup de propriétaires n’avaient tout simplement pas effectué la mise à jour. C’est exactement ce genre de situation qu’une routine simple de mises à jour peut éviter.
Donc mon conseil, est d’activer les mises à jour automatiques pour les extensions fiables (comme Yoast SEO ou Contact Form 7), mais conservez une mise à jour manuelle pour les plugins plus sensibles, comme WooCommerce, afin d’éviter les incompatibilités sur votre boutique.
4. Installer un pare-feu applicatif (WAF – Web Application Firewall)
Un pare-feu WordPress analyse toutes les requêtes qui arrivent sur votre site. Il bloque automatiquement les tentatives malveillantes, les robots agressifs, les injections SQL et bien d’autres attaques courantes.
C’est une couche de protection essentielle, car elle agit avant même que l’intrusion n’atteigne votre hébergement. Avec un WAF, votre site devient beaucoup moins vulnérable aux attaques les plus fréquentes.
5. Utiliser des mots de passe sécurisés
Il faut aussi protéger sérieusement vos accès. Les attaques par force brute restent extrêmement courantes sur WordPress, et un mot de passe trop simple ne résiste que quelques secondes.
Choisissez un mot de passe long, complexe et unique, puis activez l’authentification à deux facteurs (2FA). Cette simple mesure réduit drastiquement les risques, même si quelqu’un obtient votre mot de passe par erreur ou négligence.
6. Mettre en place des sauvegardes automatiques
Parce qu’un incident peut toujours arriver, même avec une bonne sécurité, vous devez absolument mettre en place des sauvegardes automatisées.
Une sauvegarde récente vous permet de restaurer votre site en quelques minutes en cas de problème, sans perte de contenu.
Idéalement, conservez une copie externe — indépendante de votre hébergement — afin de pouvoir réagir même si votre serveur rencontre un dysfonctionnement.
7. Supprimer les extensions et thèmes inutilisés
Enfin, pensez à alléger votre installation. Chaque extension ajoutée — même désactivée — peut représenter un risque potentiel.
Supprimez les plugins que vous n’utilisez plus et retirez également les thèmes inutiles. Cela améliore la sécurité, la vitesse d’affichage et la stabilité générale de votre site.
En définitive, sécuriser votre site WordPress n’est pas compliqué.
Avec de bonnes pratiques, vous réduisez considérablement les risques et vous offrez une expérience plus fiable à vos visiteurs. Et puisque la sécurité influence aussi votre SEO, ces actions vous aideront également à améliorer votre visibilité sur Google.